Luni dimineață, Ahold Delhaize, grupul olandezo-belgian care deține în România lanțurile Mega Image și Profi, a anunțat că se confruntă cu o problemă de securitate în rețeaua sa. Ca măsură de protecție, o parte din sisteme au fost scoase temporar din funcțiune. Magazinele sunt deschise și primesc clienți, spune compania, dar efectele se văd deja în mai multe țări.
Am urmărit de dimineață ce a apărut în presa din Olanda, Belgia și România. Mai jos e tot ce se știe sigur până acum, ce nu se știe încă și ce ar trebui să facă, practic, un client obișnuit.
Comunicatul oficial a fost publicat pe 12 octombrie, la 08:29 ora Olandei (09:29 la noi), și e scurt. Grupul spune că echipele sale evaluează și remediază situația, că unele sisteme au fost deconectate preventiv și că protejarea infrastructurii, a clienților, a angajaților și a partenerilor este o prioritate. Se încheie cu scuze pentru neplăcerile create.
Un detaliu care contează: comunicatul e marcat ca informație privilegiată, conform regulamentului european privind abuzul de piață. Pe scurt, compania consideră incidentul suficient de important încât să poată influența prețul acțiunilor și a fost obligată să-l facă public imediat.
Ce lipsește din comunicat: nu spune ce sisteme au fost oprite, ce s-a întâmplat exact, cine e în spate și dacă au fost accesate date. Nu apare cuvântul „ransomware” și nici vreo revendicare din partea unui grup de atacatori.
Unde se văd efectele
Cel mai clar se vede în Olanda. Încă de duminică după-amiază, site-urile și aplicațiile Albert Heijn, Etos și Gall & Gall nu mai funcționează. Albert Heijn nu poate livra comenzile online, iar serviciul de relații cu clienții și sistemele de logistică sunt și ele oprite. Aplicația se deschide, dar arată doar cardul de fidelitate.
În magazinele olandeze casele de marcat merg, însă etichetele electronice de la raft afișau încă promoțiile de săptămâna trecută. Albert Heijn le-a cerut clienților să păstreze bonurile, ca să primească înapoi reducerile personale pierdute din cauza incidentului.
Potrivit presei din Olanda și Belgia, nici site-urile lanțurilor americane Food Lion și Hannaford nu răspundeau. În schimb, site-ul Delhaize din Belgia și platforma bol erau funcționale.
Și în România?
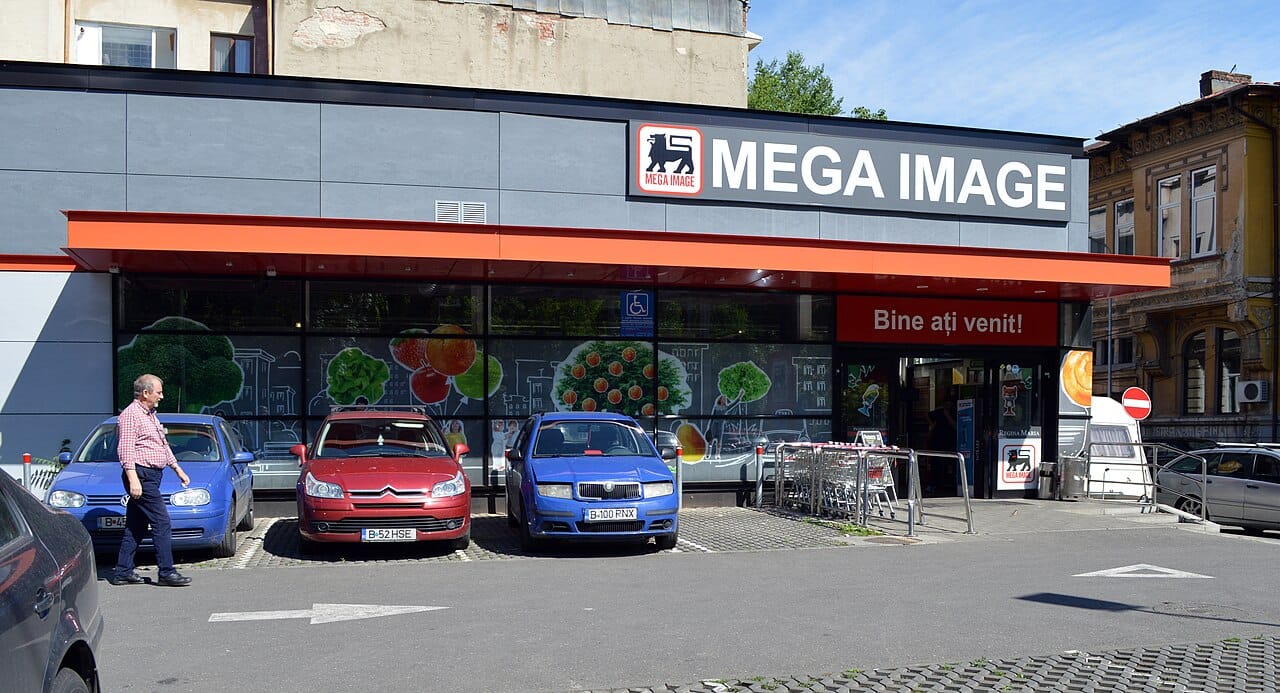
Până la momentul scrierii acestui articol, nici Mega Image, nici Profi nu au transmis vreun comunicat separat. Presa românească nu a semnalat probleme în magazine, iar declarația grupului spune că magazinele sunt deschise.
Miza nu e mică. Potrivit Economica.net, grupul are în România peste 1.000 de magazine Mega Image și aproximativ 3.400 de magazine Profi, operate direct sau prin agenți. Mega Image a preluat Profi în 2025.
Faptul că nu vedem probleme la noi nu înseamnă automat că sistemele din România nu au fost atinse. Rețelele unui grup de mărimea asta sunt legate între ele, iar „unele sisteme scoase din funcțiune” poate însemna și componente comune, invizibile pentru client. Vom afla mai multe doar din comunicările următoare.
De ce oprești sistemele, dacă tot merg magazinele
Pentru cine nu lucrează în domeniu, „am oprit unele sisteme” sună alarmant. În practică, e de obicei primul lucru corect pe care îl faci când găsești ceva suspect în rețea. Izolezi zona afectată ca să nu se extindă, chiar dacă asta te costă vânzări online pentru câteva zile.
Exact asta se vede în Olanda: magazinul fizic merge, dar tot ce ține de online, livrări și programe de fidelitate e pus pe pauză. E un compromis dureros, dar mult mai ieftin decât să lași un atacator să se miște liber prin rețea.
Ce nu putem spune încă este dacă e vorba de ransomware sau de alt tip de atac. Modelul seamănă cu ce vedem frecvent în incidentele de ransomware din retail, dar fără confirmare din partea companiei sau a anchetatorilor ar fi doar speculație.
Nu e prima dată pentru Ahold Delhaize
În noiembrie 2024, grupul a avut un incident asemănător în rețeaua din SUA. Atunci au fost afectate magazinele online ale unor branduri americane, printre care Hannaford, și o parte dintre farmacii. Compania a scos sisteme din funcțiune, a anunțat autoritățile și a lucrat cu experți externi.
Grupul de ransomware INC Ransom a revendicat atunci atacul. În iunie 2025, într-o notificare depusă la procurorul general al statului Maine, Ahold Delhaize a confirmat că fuseseră afectate datele a peste 2,2 milioane de persoane. Era vorba în principal de informații din dosarele de personal: nume, adrese, date de naștere, numere de identificare și date bancare.
Nu știm dacă incidentul de acum are vreo legătură cu cel din 2024. Pentru orice companie însă, al doilea incident major în mai puțin de doi ani e un semnal că trebuie revăzut serios modul în care e segmentată și monitorizată rețeaua.
Ce poți face ca client
Deocamdată nu există nicio informație că ar fi fost afectate datele clienților din România. Totuși, din experiență, incidentele de felul ăsta sunt urmate aproape mereu de valuri de phishing care profită de știre. Câteva lucruri simple:
Nu da clic pe SMS-uri sau e-mailuri care îți promit „compensații”, vouchere sau „verificarea contului” Mega Image sau Profi. Intră direct în aplicație sau pe site-ul oficial, nu prin linkul primit.
Nimeni de la magazin nu îți va cere parola, codul PIN sau datele cardului prin telefon ori prin mesaj.
Dacă folosești aceeași parolă la contul de cumpărături și la alte servicii, acum e un moment bun să o schimbi și să activezi autentificarea în doi pași acolo unde se poate.
Aruncă o privire pe extrasul de card în zilele următoare. Nu pentru că ar exista un motiv concret, ci pentru că e un obicei bun oricum.
Incidentul arată bine diferența dintre o companie care are un plan și una care improvizează. Ahold Delhaize a izolat sistemele, a ținut magazinele deschise și a comunicat public în câteva ore. Nu știm încă cât de grav e, dar reacția inițială e una de manual.
Pentru o firmă din România, mai mică, întrebările de pus sunt aceleași. Știi ce oprești primul dacă vezi ceva suspect în rețea? Poți funcționa câteva zile fără sistemele online? Ai copii de siguranță pe care un atacator nu le poate atinge? Știi cine anunță clienții și ce le spune? Dacă răspunsul la oricare dintre ele e „nu știu”, merită lucrat la asta înainte, nu în timpul unui incident.
Voi actualiza articolul pe măsură ce Ahold Delhaize sau Mega Image și Profi vin cu detalii noi.
Despre autor: Bogdan Dobrescu
CEO BlackByte, specialist în securitate cibernetică. Echipa BlackByte deține certificări recunoscute la nivel internațional (CEH, OSCP, CISSP, CompTIA Security+, CISM) și lucrează zilnic cu organizații din sectorul public și privat pentru prevenirea și gestionarea incidentelor cibernetice.